今年四月的一个普通下午,我在实验室刷着刷着朋友圈,看到前面工位的学长收到了长亭的offer。对于我们这种双非的普通院校而言,学网安的应该都懂,长亭算是乙方国内安全厂商比较吃技术的了,能进去的人,简历上多少都得有点真东西。面试就连安服都当红队面的安全厂商。当时我心里羡慕的不行,但羡慕还没多久,焦虑就接踵而至:人家是这个水平,那我什么时候才能达到人家那种程度?这个问题我当晚想了很久,没想出答案,第二天照旧翘了课去实验室学CTF了——焦虑解决不了问题,但至少打CTF的时候可以暂时不用想这个问题。
大二下学期开始,我基本就成了重点失踪人口,能翘的课全翘了,翘出来的时间全泡在实验室里打CTF、备赛、研究乱七八糟的漏洞,现在回头看,那学期学到的最有用的东西没有一样是在教室里。这一年我在战队里还当起了CTF-Web队长,听起来唬人,实际工作内容包括但不限于:给队员排训练计划、每周组会研讨、新生招新的时候站台宣讲、带队出去打比赛。招新宣讲的时候看着台下一双双清澈的眼睛,我讲得慷慨激昂,其实心里慌得一批,生怕哪个新生散场后加我好友问个深一点的问题,当场问穿帮,脚本小子的底裤就没了。
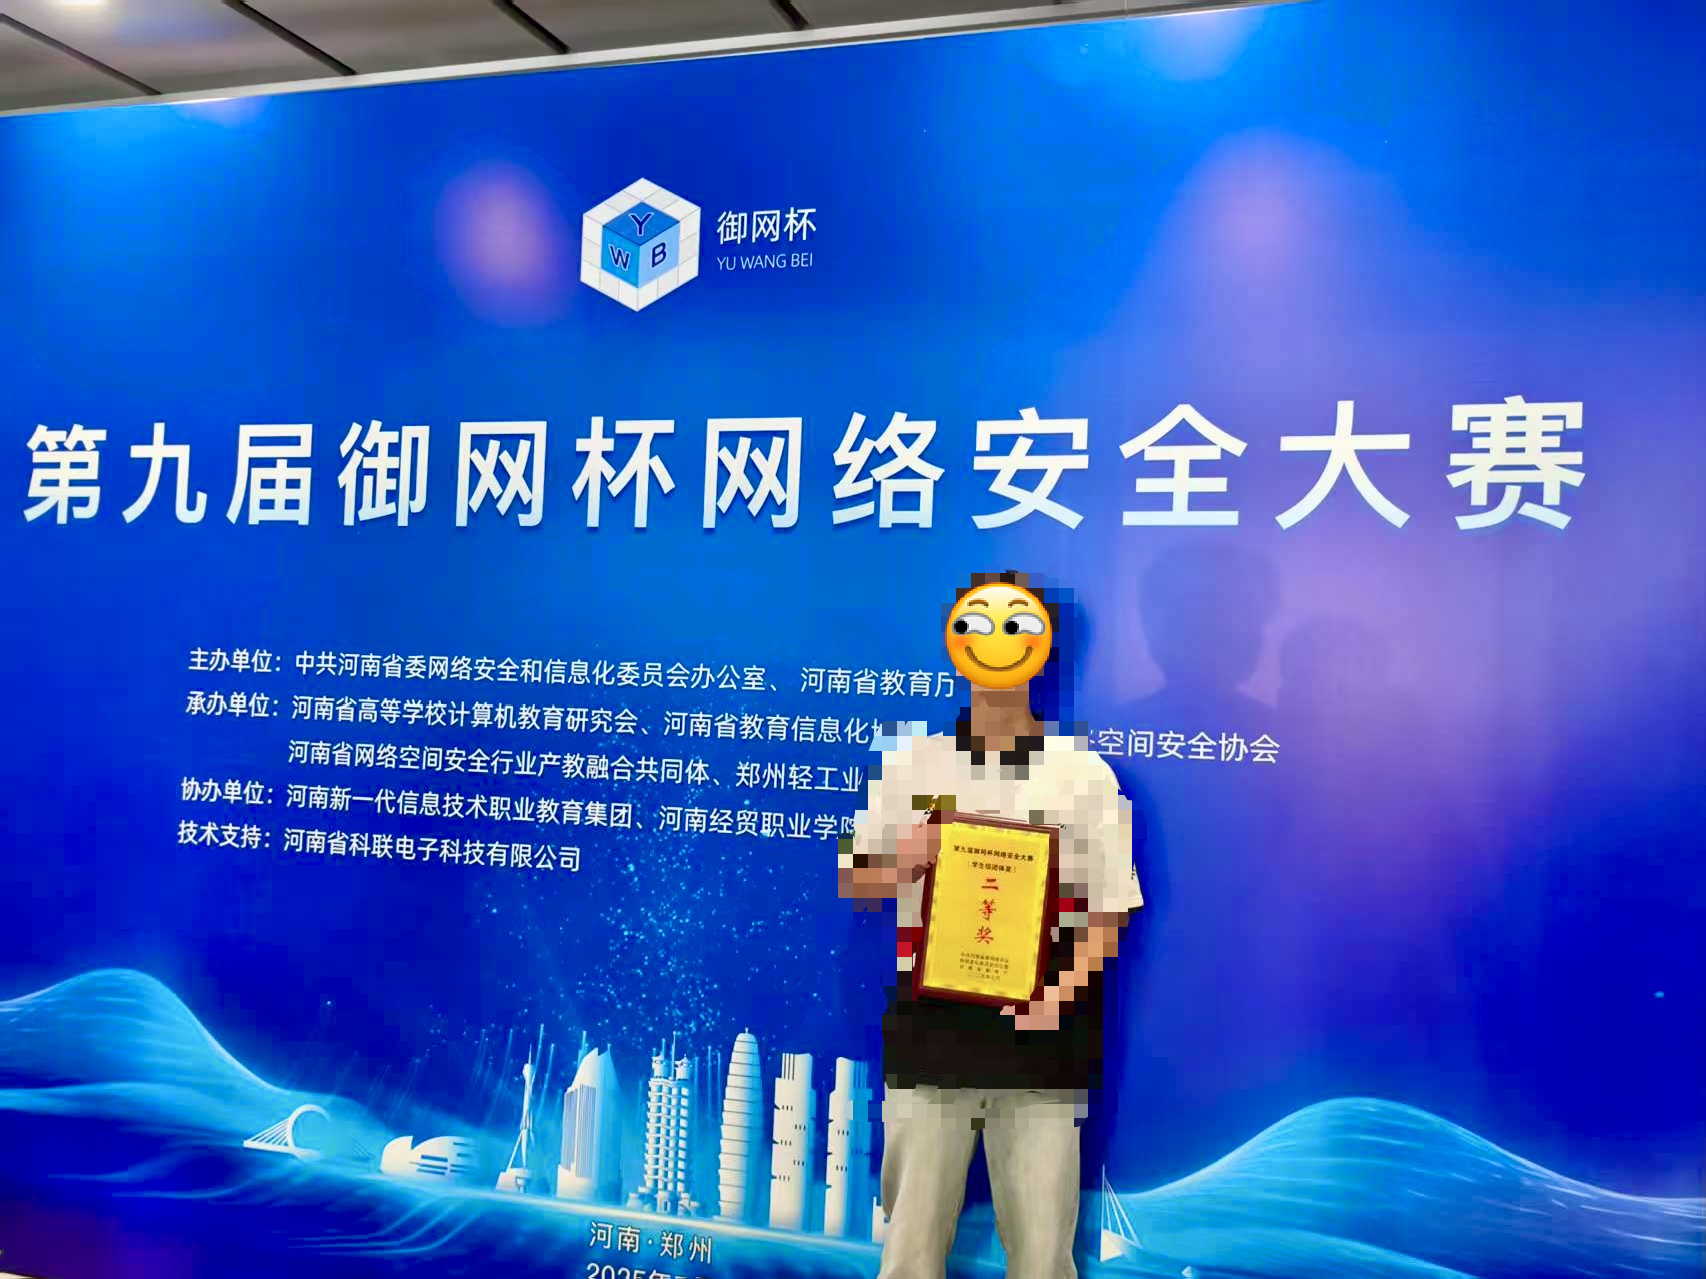
顺着时间线说比赛。七月中旬去了郑州,打第九届御网杯的线下决赛。决赛在郑州轻工业大学打,赛制是应急响应+实网渗透+安全防御,比较有实战导向。我们队的老大难问题是没misc手,misc基本只会做点最简单的隐写,看着隔壁队misc一道一道拿分,我们只能干瞪眼,Web我们队两个人扛,队友还能搭把手做点逆向和pwn,就这么磕磕绊绊地混了个二等奖。
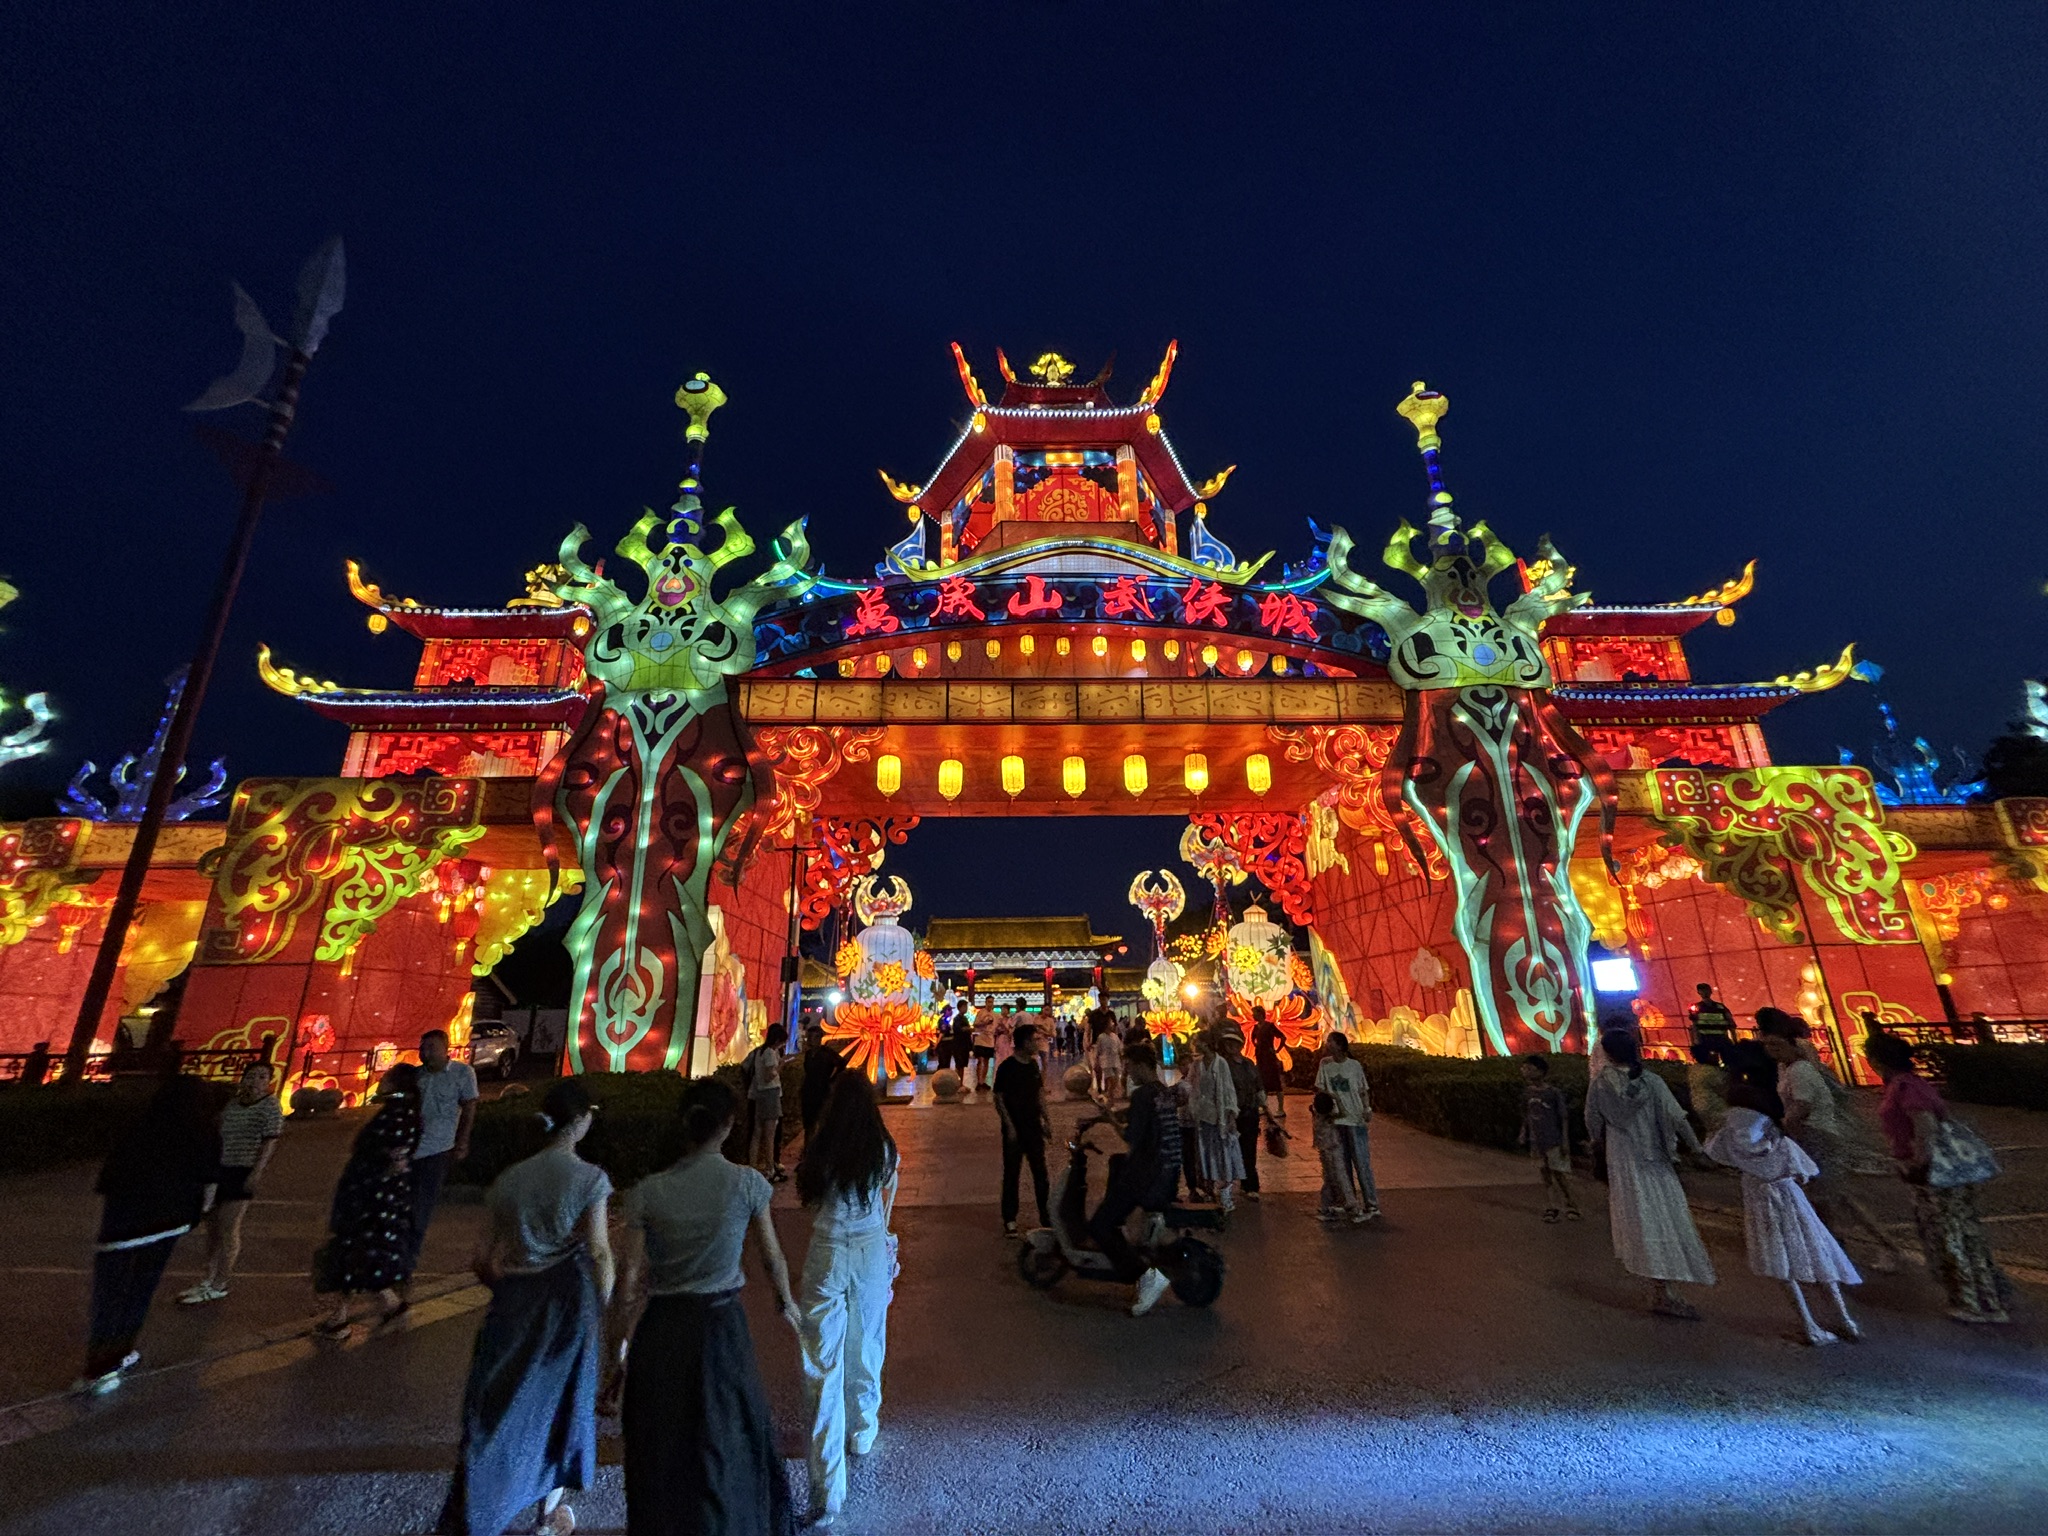
打完比赛顺便把河南玩了一圈,最大惊喜是开封的万岁山武侠城,一张通票居然可以玩三天三夜,里面的实景演出多到看不完,NPC满街走,走着走着一个大侠过来跟你拼酒,主打一个沉浸式穿越,怪不得连王婆说媒都能从这里火出圈。河南的焖面也确实好吃,便宜大碗,吃到扶墙出。回程之前还专门跑去蜜雪冰城总部打了卡,属于是给这一年为数不多的快乐充电了(^_^)
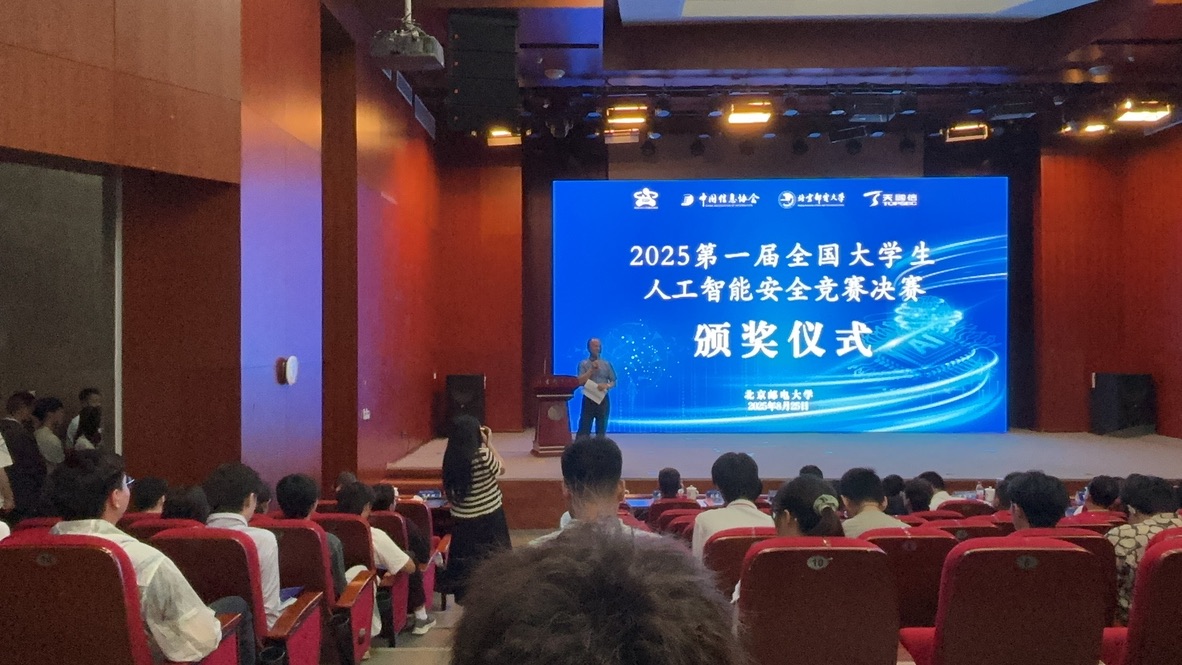
八月份去了趟北京,打第一届全国大学生人工智能安全竞赛,那是我人生第一次去北京,而且比赛就办在北邮的地盘上。这比赛是北邮发起的,一去到都傻眼了,全是985的选手在里面,跟这些人同台竞技,属于是进去见世面的。我们打的是对抗赛赛道,题目分对抗检测、深伪检测、投毒检测几个靶场。要说今年最火的,那必须是DeepSeek横空出世,年初它爆火的时候大家还在玩梗,年尾我就蹲在赛场上研究怎么鉴别AI生成的假脸了,属于是稀里糊涂跳跃出一次脚本小子的圈层了。最后我们在深伪检测靶场打到了全场第四,总成绩拿了个二等奖,一个第一次碰AI安全的半吊子,对这个成绩我相当满意✌
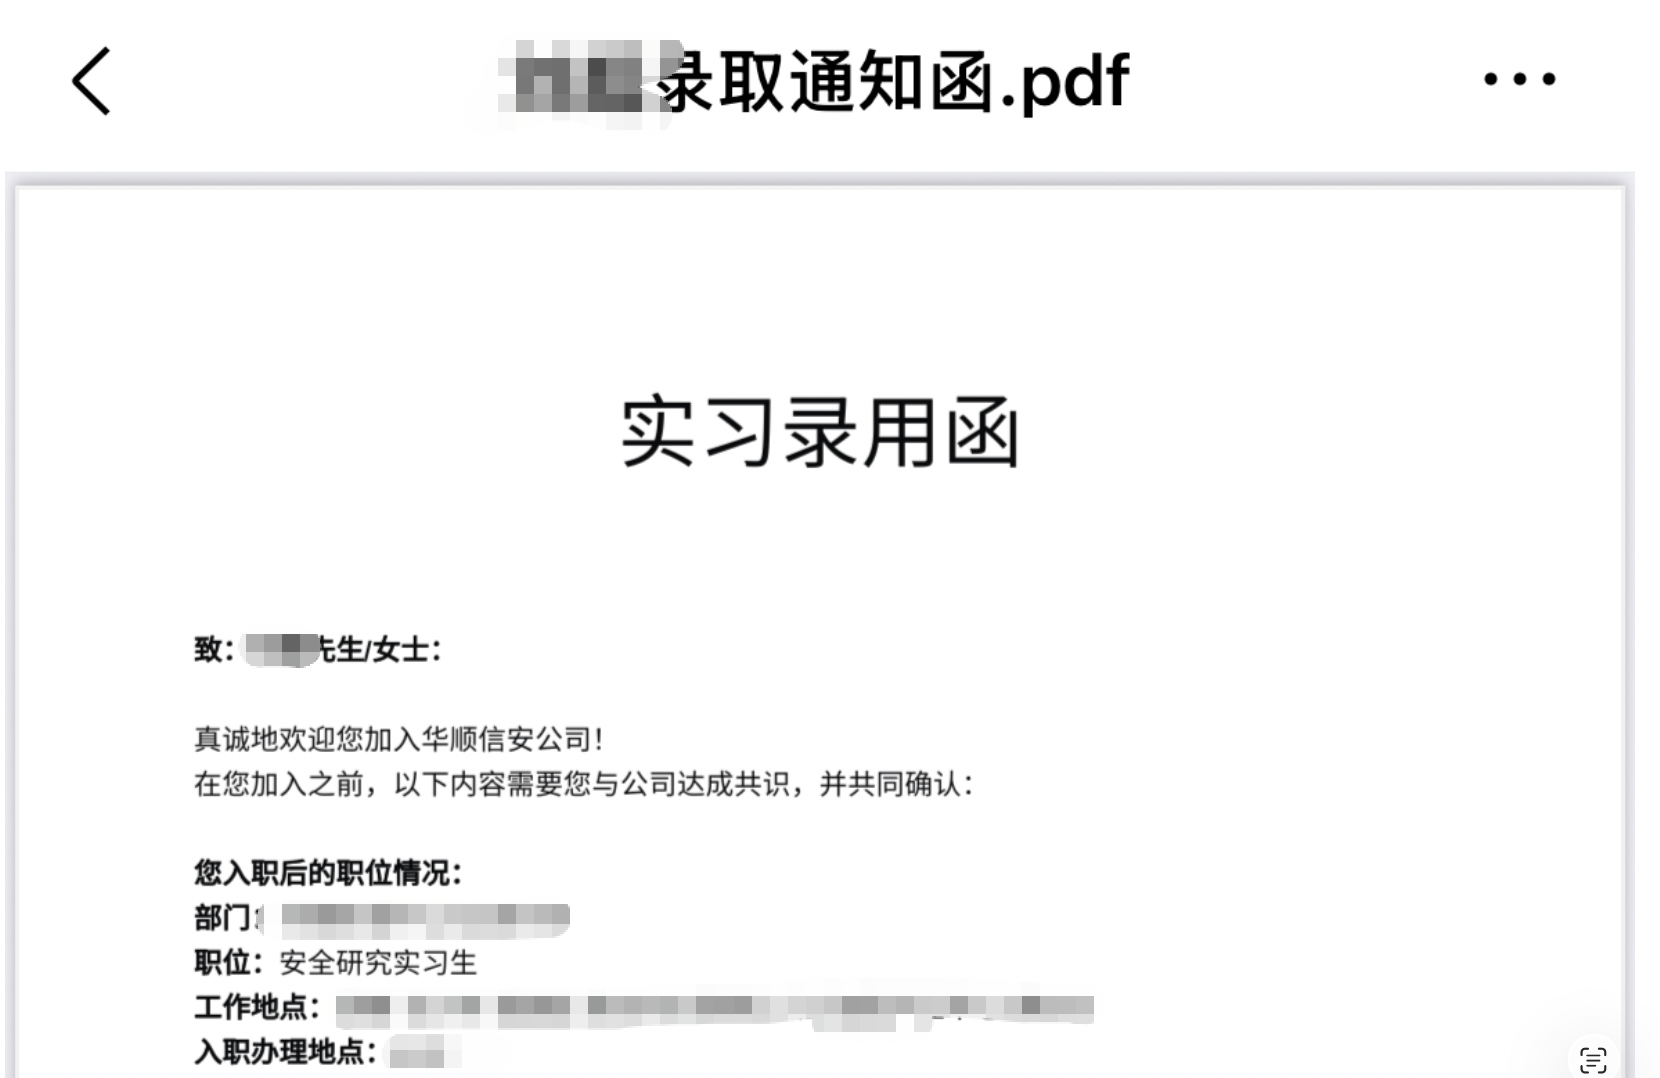
九月份干了一件大事:翘了一个月的课,去华顺信安做了安全研究实习生。工作是在Boss直聘上海投来的,面试的时候我那半桶水晃荡的水平被问了个七七八八,可能面试官看我态度还算端正,最后还是收了我。我的主要工作就是给这个产品写POC:每天盯着新出的CVE,复现、写验证脚本、按格式提交,一套流程走下来人已经麻了。要说这一个月学到了什么惊天动地的技术,那是没有的,最大的收获大概是把Goby的POC流程写的滚瓜烂熟,顺带见识了一下商业安全产品是怎么迭代的——原来外面世界的POC要过这么多道审核,跟我自己在靶场里乱扫完全是两个世界。遗憾也是真有,一个月太短,很多东西刚摸到皮毛就结束了,现在回头看,那一个月我大概只涨了见识,没涨技术。
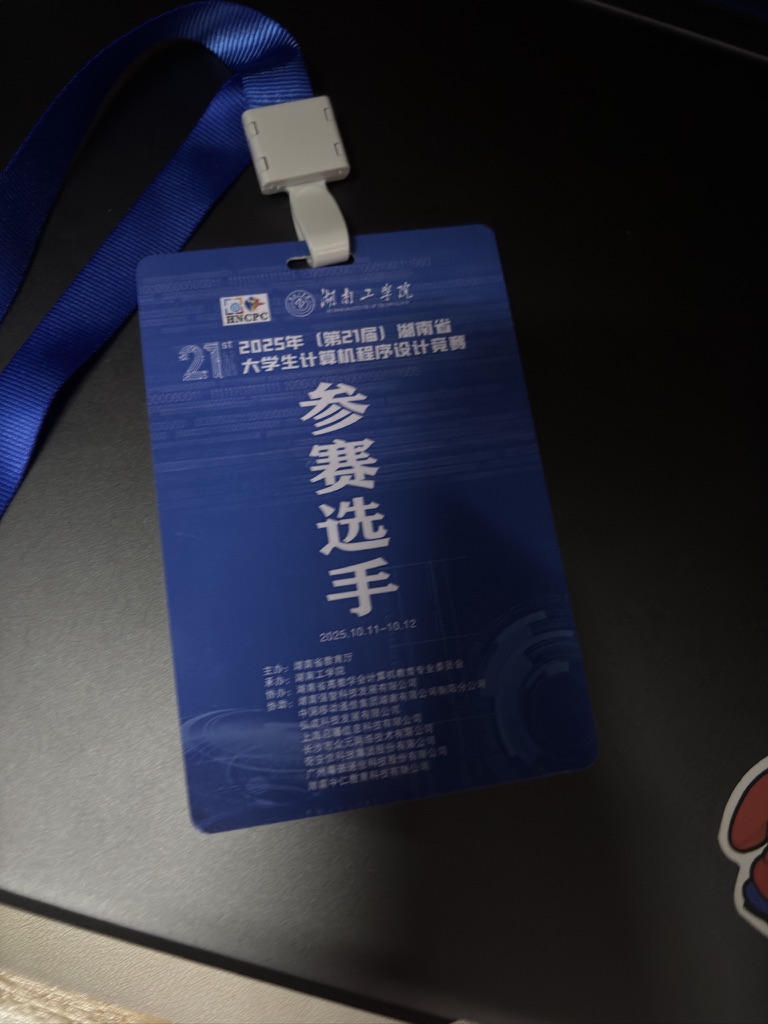
十月份是这一年的高光时刻。10月11号,湖南省第二十一届大学生计算机程序设计竞赛在衡阳开打,我这个网安选手跑去打(攻防赛道)结果决赛那天不知道是玄学生效还是前面比赛攒的人品终于兑现了,前期Web、逆向一直坐牢,排名一度惨不忍睹,AWDP的fix一直卡了整整一个多小时,眼看就要寄了,但当时我和队友都有股死活不放弃的劲,愣是在最后把一套系统的的5套fix点全部过了,排名蹭蹭往上跳,最后居然拿了个决赛第三名。站在领奖台上的时候我整个人是懵的——打了一年安全比赛,奖全是二三等,结果在一项省赛的比赛里站上了领奖台,这就很抽象。
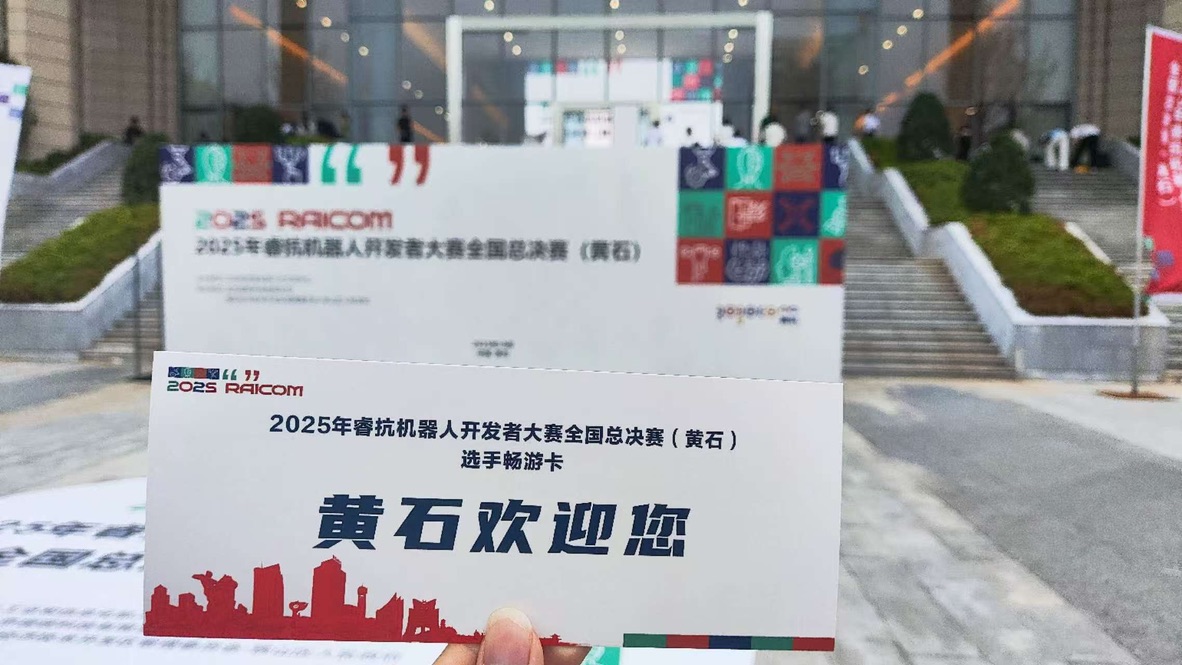
高光过后不到一周,报应就来了。10月17号去湖北黄石打睿抗机器人开发者大赛的人形安全赛项全国总决赛。这个赛项的玩法是要先连接机器人的热点,通过热点跟机器人通讯,接入网络之后才能做渗透测试。而我们队犯了一个致命错误:信息收集的过程中没有找到官方的机器人使用说明文档,到了现场对着机器人抓瞎,连热点密码都找不着,入口进不去,通讯建立不起来,渗透测试无从谈起。我们围着它转了两个小时,场面抽象得像一场行为艺术,主题就叫《找不到热点密码的四个人》。最后的结果是整场比赛一题没做,交了白卷。今年打了这么多比赛,被web题虐、被misc虐、被pwn虐都算正常,被一台机器人正面击败还是头一回。2025年人人都说AI要取代安全工程师,我算是提前体验了一把——它还没取代我,先干碎了我/(ㄒoㄒ)/~~
更抽象的还在后面:睿抗收官的当天下午,我们直接坐上了北上的高铁,连夜转场北京打第二十二届ISCC的博弈对抗赛决赛。上午还在黄石看机器人吃灰,下午人已经在高铁上睡成了一滩泥,这种连轴转的赛程现在想想都佩服当时的自己。ISCC决赛是理论题+CTF题+内网渗透题的组合拳,最后拿了个三等奖。打完比赛把北京当成了团建目的地,天安门、故宫、天坛一天刷完,稻香村的糕点买了两大袋,炸酱面也吃了,虽然味道跟想象中不太一样,但整体属于是一次非常欢快的旅行。
今年在靶场上倒是没停:ctfshow刷了一半,CyberStrikeLab的内网靶场通了10套左右,fscan一开、横向一走,抄wp的手法日益娴熟,内网渗透的水平大概属于"理论大师,实操婴儿"。至于挖洞——年初想着今年怎么也得开张,CVE编号一个都没弄到,别人的简历上编号排成排,我的简历上只能写"熟练使用BurpSuite"。挖洞这个flag立了又倒,倒得比我起来还快,2026年再立一次吧🤗
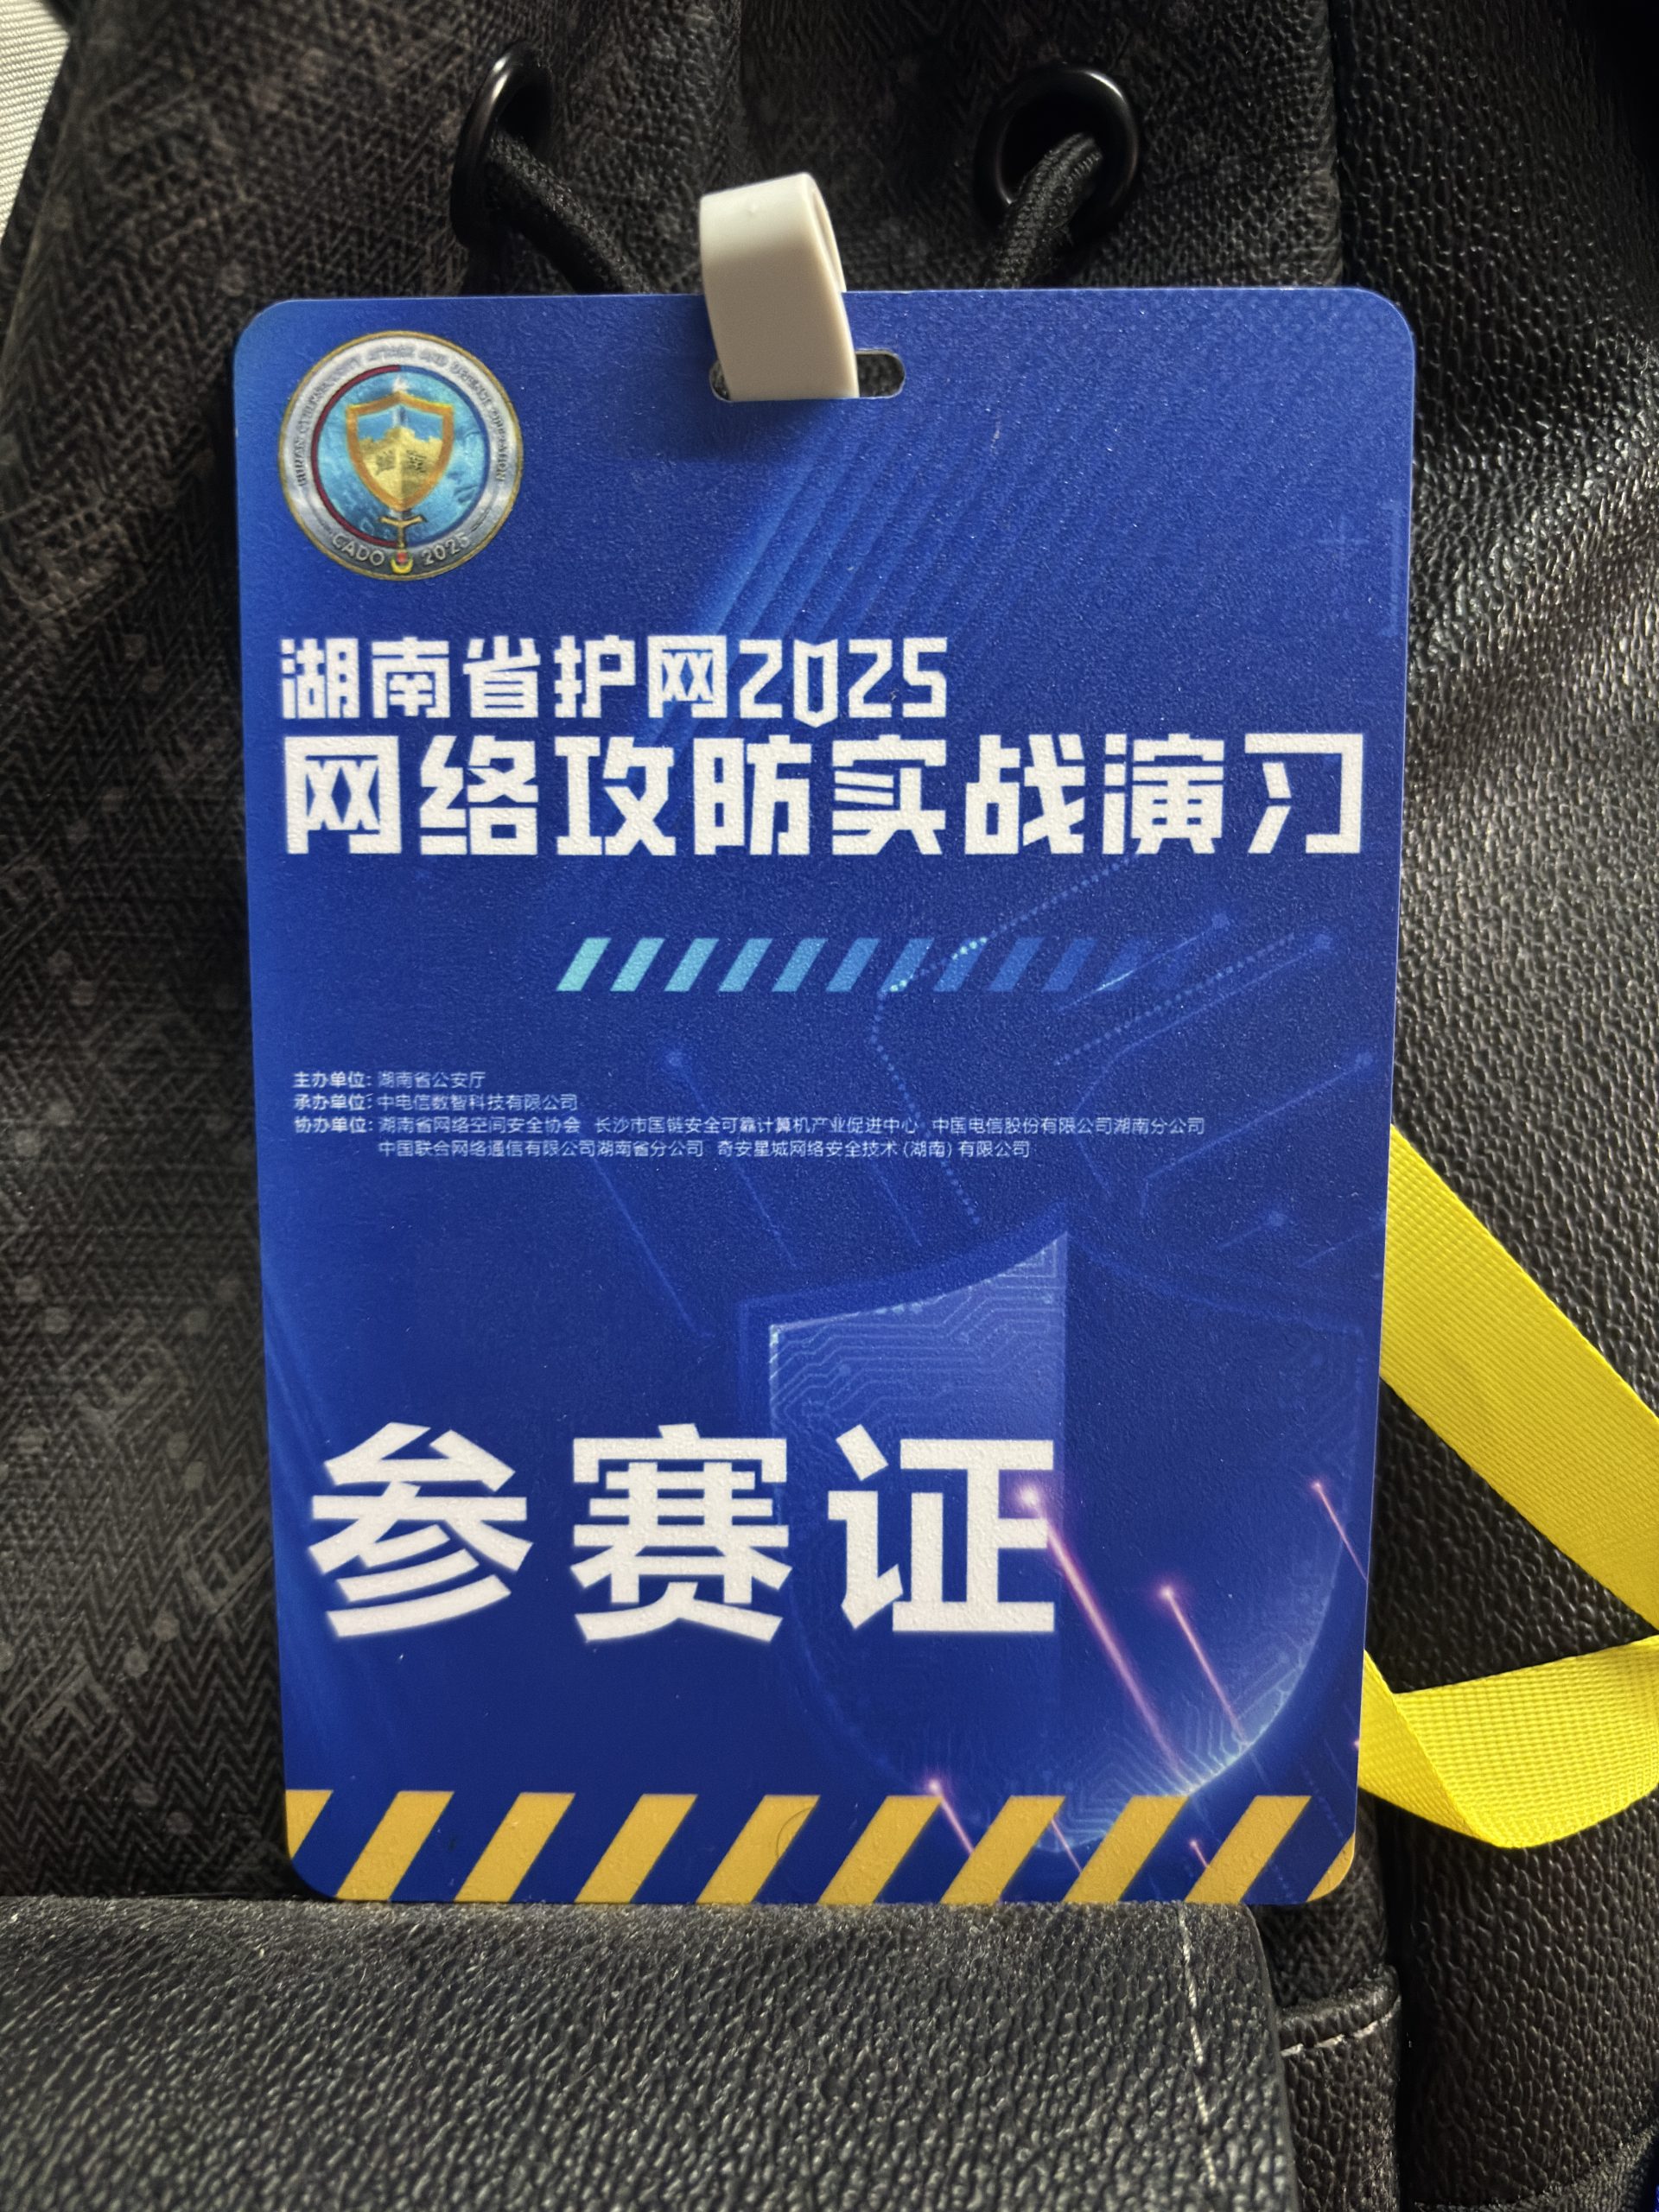
十二月份去打了湖南省的护网,第一次当攻击队。攻击队的日子简单概括就是昼伏夜出,信息收集、打点、横向,能拿分的路子全试了一遍,最后拿下6000分,战果还算拿得出手。唯一的美中不足是中途一脚踩进了蜜罐,被直接扣了1000分——辛辛苦苦打了半天的分,一秒蒸发了六分之一,据说防守队的师傅在监控后面看着我进蜜罐,笑得很开心。这个学费交得不冤,下次打点之前得先掂量掂量目标是不是"太顺滑"了,毕竟哪有那么多弱口令正好等着我,多半是等着钓鱼的。
打完护网,2025年也就差不多见底了。年底盘了下这一年的行程:郑州、开封、北京、黄石、衡阳,一个双非一本的网安学生,靠打比赛把大半个中国转了一圈,这在前几年想都不敢想。但看着这一年的成绩单——一堆二等奖、一个第三名、一个三等奖、6000护网分——再想想四月那个问题:我什么时候能达到学长的水平?答案其实已经很明显了:现在的我离那个水平还差得远。Web半熟练,挖洞没开张,内网还在抄wp,开发不会,全靠一股子比赛热情撑着。所以年底我做了个决定:考研,去考一所网安强一点的高校,再沉下心磨砺两年技术。做决定的那天晚上我把408的四本教材摆上了桌,摆完就后悔了,但后悔也得考——考研跟护网不一样,蜜罐都没得踩,全是硬仗。
如果非要一句话总结我的2025,那大概是:一个脚本小子在全国各地的赛场上巡回送分,顺便把大半个中国玩了个遍。菜是真菜,快乐也是真快乐。2026年的目标简单粗暴:考研上岸。考上了,这个博客就更一篇《上岸经验贴》;考不上,那就2026年的总结里再立一次flag。新的一年,争取上岸。